par Shehzadi NAJAF
Le 1er novembre, une société russe d’hébergement informatique appelée Beget a perdu une grande partie de son infrastructure cloud en une seule nuit. Une cyberattaque a effacé des données sur l’ensemble de son infrastructure et mis hors ligne des centaines de sites web. Plus d’un millier de serveurs ont dû faire l’objet d’une inspection manuelle avant que le moindre service puisse être rétabli. À peu près au même moment, le groupe japonais GMO a révélé une violation de données touchant son service Onamae, une plateforme de bureaux virtuels dans le cloud utilisée par des opérateurs des marchés financiers, susceptible d’affecter quelque 26 000 serveurs clients. La plupart des gens n’entendront jamais parler de ces deux incidents. C’est précisément là que réside le problème.
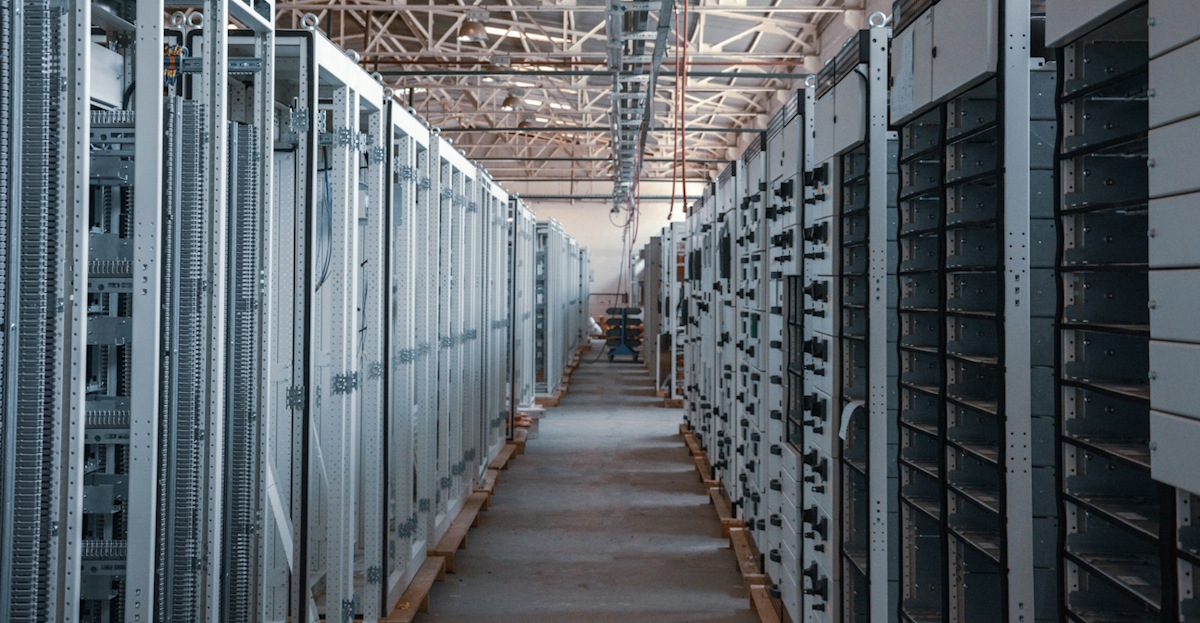
Nous parlons du cloud comme s’il s’agissait de quelque chose d’immatériel. Or, il n’en est rien. Le cloud repose sur des entrepôts remplis de machines, dont une part considérable appartient à un nombre étonnamment restreint d’entreprises. Amazon, Microsoft et Google représentent à eux trois environ 63 % des dépenses mondiales consacrées aux infrastructures cloud. À elles seules, leurs infrastructures réseau acheminent approximativement un octet sur treize du trafic Internet mondial. Lorsque l’essentiel de la vie numérique mondiale repose sur un si petit nombre d’acteurs, une mauvaise journée pour l’un d’entre eux devient une mauvaise journée pour tout le monde.
Plusieurs incidents survenus cette année illustrent concrètement ce phénomène. Une panne dans la région du Nord Est des Etats-Unis d’Amazon aurait duré environ 28 heures. Microsoft, qui est loin d’être un acteur marginal, loue désormais des capacités auprès d’Amazon pour assurer le fonctionnement de GitHub, alors que le trafic généré par l’intelligence artificielle augmente plus rapidement que ne le permettent ses propres plans de migration. À la suite de la grave panne d’Amazon survenue en octobre dernier, un informaticien de l’Université du Surrey avait souligné que les entreprises s’étaient appuyées sur un service unique sans prévoir de solution de repli. Chaque incident a ses propres causes. Mais le schéma sous-jacent reste immuable : lorsqu’un géant vacille, des milliers d’entreprises qui n’ont jamais choisi de partager le même sort vacillent avec lui.
Il ne s’agit pas seulement d’une question technologique, mais aussi d’un enjeu de connectivité. Lorsqu’un câble sous-marin est sectionné, nous comprenons qu’un pays se retrouve partiellement coupé du monde. La perte d’une grande région cloud produit un effet similaire, à un niveau supérieur de l’infrastructure numérique. Les paiements sont interrompus, les dossiers médicaux deviennent inaccessibles, les portails gouvernementaux cessent de fonctionner, tandis que le réseau physique sous-jacent continue, lui, de fonctionner parfaitement. Rien n’est rompu entre les deux pays. C’est simplement le service qu’ils louaient tous les deux qui a disparu.
La pression sur ces infrastructures s’accentue également. L’activité cloud d’Amazon a progressé de 28 % au premier trimestre 2026, et les trois principaux fournisseurs font désormais état de tensions sur leurs capacités en raison de la charge de travail liée à l’intelligence artificielle. C’est précisément pour cette raison que Microsoft a dû emprunter des espaces dans les infrastructures d’un concurrent. Chaque nouveau produit d’IA, chaque service public transféré en ligne et chaque banque qui met hors service un ancien centre de données ajoute une charge supplémentaire sur les mêmes infrastructures déjà fortement sollicitées. Personne ne cherche délibérément à construire un système fragile. Cette fragilité résulte plutôt de milliers de décisions individuelles parfaitement rationnelles, chacune moins coûteuse et plus rapide que les solutions alternatives, jusqu’à ce que l’ensemble du système dépende de quelques bâtiments qui doivent rester alimentés en énergie et protégés contre toute compromission.
Le conseil habituellement formulé consiste à répartir les risques entre plusieurs fournisseurs. Mais cette solution est moins efficace qu’il n’y paraît. Selon les analystes, le recours à plusieurs environnements cloud tend davantage à déplacer la concentration des risques qu’à la supprimer, puisque les options réellement crédibles restent limitées aux trois mêmes acteurs. En Europe, plus de 65 % des établissements financiers dépendent déjà d’au moins deux d’entre eux pour leurs activités critiques. Une diversification sur le papier peut donc toujours se traduire, dans les faits, par une dépendance identique.
L’Europe a décidé que cette question ne pouvait plus être considérée comme une simple décision d’achat relevant du secteur privé. Dans le cadre de son règlement sur la résilience opérationnelle numérique (Digital Operational Resilience Act, DORA), les autorités de régulation ont désigné, le 18 novembre 2025, 19 prestataires de services technologiques critiques, parmi lesquels Amazon, Microsoft, Google, Oracle et l’entreprise indienne Tata Consultancy Services. Ces fournisseurs sont désormais soumis à une supervision directe, assortie de sanctions pouvant atteindre 1 % de leur chiffre d’affaires mondial quotidien. Le Royaume-Uni a suivi en juillet 2026 en désignant, à son tour, quatre fournisseurs de services cloud. Il s’agit d’une avancée majeure : pour la première fois, les autorités de régulation examinent directement les prestataires technologiques eux-mêmes, et non plus uniquement les banques qui recourent à leurs services.
Cette évolution comporte toutefois une limite moins visible. Les deux dispositifs ont pour objectif de protéger les systèmes financiers européens et britanniques. Une désignation à Francfort ne donne aucun pouvoir d’intervention à une banque de Lahore, à un opérateur de services de paiement mobile de Nairobi ou à un réseau hospitalier de Dacca dans la manière dont ces mêmes fournisseurs se préparent à une défaillance, alors même que ces organisations peuvent louer exactement les mêmes infrastructures. La supervision se met en place à l’échelle régionale, tandis que la dépendance, elle, est mondiale. C’est dans ce décalage que risque de se produire la prochaine défaillance majeure.
À quoi pourrait ressembler une organisation plus résiliente ? Elle commencerait par un travail peu spectaculaire, mais indispensable. Les gouvernements et les grandes institutions devraient cartographier les fournisseurs dont dépendent leurs services essentiels, puis tester les conséquences de la disparition de l’un d’entre eux. Les plans de sortie et de continuité devraient être élaborés avant la panne, et non pendant celle-ci. Les Etats devraient également développer des capacités suffisantes en matière de centres de données régionaux, afin que la défaillance de la région d’un seul fournisseur ne constitue pas un point de défaillance unique à l’échelle nationale. Enfin, le débat devrait être porté au sein d’instances telles que l’Union internationale des télécommunications (UIT) et le G20, où les régions cloud pourraient être abordées de la même manière que les câbles sous-marins et les réseaux électriques le sont déjà : comme des infrastructures dont dépendent collectivement tous ceux qui les utilisent.
Les clients de Beget ont pris conscience de toutes ces réalités en une seule nuit. Pour le reste d’entre nous, la situation tient essentiellement à la chance. Or, la chance constitue un bien piètre fondement pour exploiter les systèmes qui assurent le fonctionnement de l’économie mondiale.